نرم افزار ضد فیشینگ: 3 بهترین نرمافزار امنیتی جلوگیری از فیشینگ
فیشینگ نوعی کلاهبرداری اینترنتی است که در آن مهاجم با ساختن ایمیل، پیامک یا وبسایت جعلیِ شبیه به یک منبع معتبر، تلاش میکند اطلاعات حساس مانند رمز عبور یا شماره کارت بانکی را از قربانی بگیرد. نمونه رایج در ایران، پیامکهای جعلی «برنده شدید» یا لینکهای شبیه به درگاه بانکی است که آدرس آنها تنها یک حرف با سایت اصلی تفاوت دارد.
نرمافزار ضد فیشینگ لایهای از حفاظت است که در پسزمینه سیستم یا مرورگر فعالیت میکند و کارهای زیر را انجام میدهد:


- بررسی آدرس هر لینک قبل از باز شدن و مقایسه آن با پایگاه داده سایتهای مخرب شناختهشده
- اسکن ایمیلهای ورودی برای شناسایی پیوستها یا لینکهای آلوده
- هشدار یا مسدودسازی صفحاتی که ظاهری جعلی از سایتهای بانکی و پرداخت دارند
- محافظت در برابر حملات جدید («روز صفر» یا zero-day) با تحلیل رفتاری بهجای تکیه صرف به لیست سیاه
نشانههای ظاهری یک پیام یا سایت فیشینگ
قبل از اینکه به نرمافزار برسد، خیلی از موارد فیشینگ را میشود با چشم تشخیص داد. یاد گرفتن این نشانهها باعث میشود حتی اگر نرمافزار هشداری نداد، خودتان زودتر متوجه شوید.
نکات سریع برای تشخیص چشمی فیشینگ:
- آدرس دقیق دامنه را بخوانید؛ سایتهای جعلی معمولاً یک حرف اضافه یا نقطه اضافه دارند، مثل «bankmelli-ir.com» بهجای دامنه اصلی بانک.
- فوریت کاذب در متن پیام، مثل «حساب شما ظرف ۲۴ ساعت مسدود میشود»، یک علامت هشدار جدی است.
- خطاهای املایی و ترجمه ماشینی در متن فارسی پیام، بهخصوص در پیامکهای بانکی جعلی، رایج است.
- درخواست مستقیم رمز عبور، رمز پویا یا CVV2 کارت از طریق پیامک یا ایمیل؛ هیچ بانکی این اطلاعات را اینطور نمیخواهد.
- نبود قفل امنیتی (HTTPS) یا هشدار مرورگر درباره گواهی نامعتبر سایت.
معیارهای انتخاب یک نرمافزار ضد فیشینگ خوب
قبل از معرفی گزینهها، بهتر است بدانید هنگام مقایسه به چه مواردی توجه کنید؛ همین معیارها مبنای رتبهبندی زیر هم بودهاند.
نکات سریع برای انتخاب:
- نرخ تشخیص واقعی: به آزمایشهای آزمایشگاههای مستقل مانند AV-Test یا AV-Comparatives نگاه کنید، نه فقط تبلیغات شرکت.
- سبک بودن روی سیستم: نرمافزاری که سرعت کامپیوتر یا گوشی را بهشدت کاهش دهد، در عمل کنار گذاشته میشود.
- پوشش چنددستگاهی: اگر هم کامپیوتر و هم گوشی دارید، نرمافزاری که هر دو را با یک اشتراک پوشش دهد، مقرونبهصرفهتر است.
- افزونه مرورگر مستقل: بهترین گزینهها یک افزونه اختصاصی برای کروم و فایرفاکس دارند که پیش از باز شدن صفحه هشدار میدهد.
- پشتیبانی و بهروزرسانی مداوم: پایگاه داده تهدیدها باید هر روز بهروزرسانی شود، چون سایتهای فیشینگ جدید هر ساعت ساخته میشوند.
نرمافزار اول: بیتدیفندر توتال سکیوریتی (Bitdefender Total Security)
برای دانلود رایگان اپلیکیشن، اینجا را کلیک کنید
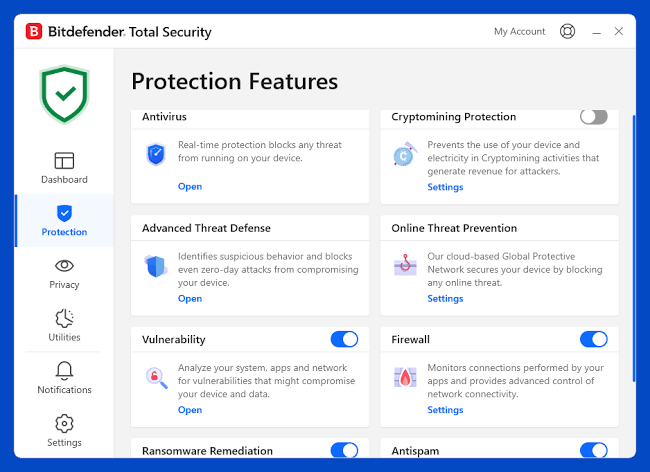
بیتدیفندر یکی از قویترین موتورهای تشخیص فیشینگ در میان نرمافزارهای امنیتی خانگی را دارد و در آزمایشهای مستقل بهطور مداوم نرخ تشخیص بالای ۹۹ درصد را ثبت میکند. ماژول مخصوص آن به نام «حفاظت در برابر فیشینگ» تمام صفحات وب را در لحظه اسکن میکند و اگر آدرسی شبیهسازیشده از یک بانک یا فروشگاه باشد، صفحه را کاملاً مسدود میکند نه اینکه فقط هشدار نمایش دهد.
یک ویژگی کاربردی دیگر، «مرورگر امن پرداخت» است؛ وقتی وارد سایت بانکی یا درگاه پرداخت میشوید، بهصورت خودکار یک پنجره مرورگر ایزوله باز میشود که کیبورد شما را نیز از دید بدافزارهای جاسوسی محافظت میکند. برای مثال، اگر یک کاربر ایرانی روی لینکی که ادعا میکند صفحه پرداخت قبض برق است کلیک کند اما دامنه واقعی جعلی باشد، بیتدیفندر پیش از بارگذاری کامل صفحه هشدار قرمز نمایش میدهد.
ابزار لازم: نسخه ویندوز، مک، اندروید و iOS دارد و افزونه مرورگر آن بهصورت جداگانه هم روی کروم و فایرفاکس نصب میشود. نسخه رایگان آن پوشش محدودتری دارد و ماژول فیشینگ کامل معمولاً در نسخه پولی «توتال سکیوریتی» یا بالاتر فعال است.
نرمافزار دوم: کسپرسکی پریمیوم (Kaspersky Premium)
برای دانلود رایگان اپلیکیشن، اینجا را کلیک کنید
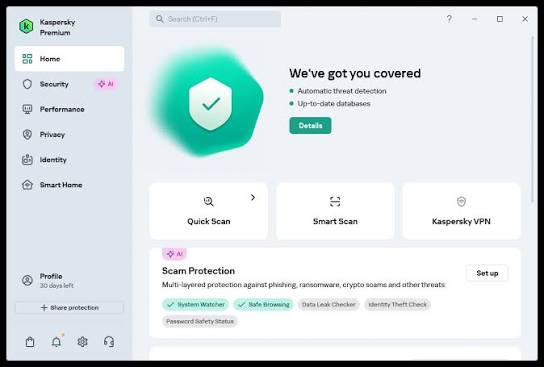
کسپرسکی سالهاست در آزمایشهای ضد فیشینگ آزمایشگاههای مستقل رتبههای برتر میگیرد و نقطه قوت اصلی آن، پایگاه داده بسیار بهروز از آدرسهای فیشینگ است که هر چند دقیقه یکبار بهروزرسانی میشود. این نرمافزار علاوه بر مرورگر، ایمیلهای دریافتی در برنامههایی مانند اوتلوک را نیز اسکن میکند و لینکهای مشکوک داخل متن ایمیل را قبل از باز شدن بررسی میکند.
یکی از تفاوتهای کسپرسکی نسبت به رقبا، تحلیل رفتاری صفحه است؛ یعنی حتی اگر آدرس یک سایت در هیچ لیست سیاهی نباشد اما رفتار صفحه (مثل درخواست فوری رمز عبور در یک فرم ساده و بدون گواهی امنیتی معتبر) مشکوک باشد، هشدار صادر میشود. این ویژگی برای حملات تازهساخته که هنوز شناسایی نشدهاند بسیار مفید است.
ابزار لازم: نسخههای ویندوز، مک، اندروید و iOS دارد. ماژول «پرداخت امن» مشابه بیتدیفندر عمل میکند و برای خریدهای آنلاین یا ورود به حسابهای بانکی توصیه میشود. برای مثال، کاربری که لینک جعلی «تایید حساب اینستاگرام» را در پیام دایرکت دریافت میکند، با کسپرسکی نصبشده روی گوشی اندروید، پیش از باز شدن صفحه با هشدار مسدودسازی مواجه میشود.
نرمافزار سوم: نورتون ۳۶۰ دیلاکس (Norton 360 Deluxe)
برای دانلود رایگان اپلیکیشن، اینجا را کلیک کنید
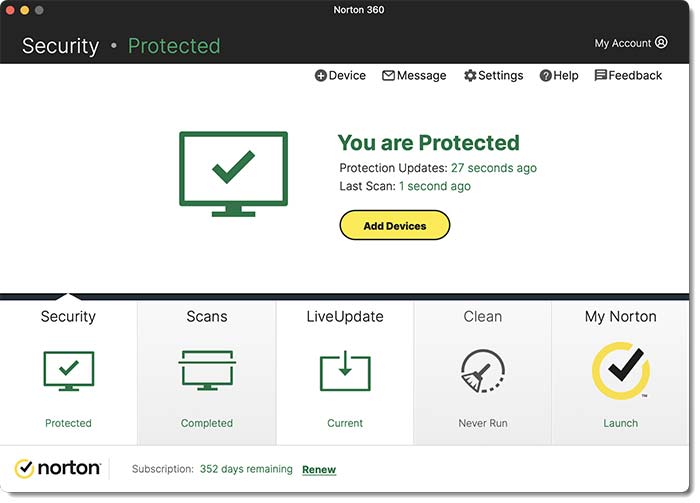
نورتون یکی از قدیمیترین و شناختهشدهترین برندهای امنیتی است و ماژول ضد فیشینگ آن به نام «Safe Web» بهصورت خودکار نتایج جستجوی گوگل و بینگ را نیز رتبهبندی امنیتی میکند؛ یعنی پیش از کلیک روی یک نتیجه جستجو، آیکون سبز یا قرمز کنار آن نشان میدهد سایت امن است یا خطرناک. این ویژگی برای کاربرانی که مستقیماً از طریق جستجو وارد سایتهای ناشناس میشوند بسیار کاربردی است.
نورتون همچنین یک VPN و مدیریت رمز عبور را در همان اشتراک ارائه میدهد که بهطور غیرمستقیم به کاهش خطر فیشینگ کمک میکند؛ چون مدیریت رمز عبور فقط در آدرس واقعی و ذخیرهشده رمز را پر میکند و در سایت جعلی با آدرس متفاوت، رمز را بهصورت خودکار وارد نمیکند و همین یک هشدار غیرمستقیم برای کاربر است.
ابزار لازم: نسخههای ویندوز، مک، اندروید و iOS و افزونه اختصاصی مرورگر. برای مثال، کارمندی که ایمیلی با موضوع «فاکتور پرداختنشده» دریافت میکند و روی لینک آن کلیک میکند، اگر نورتون نصب باشد، پیش از بارگذاری کامل صفحه فیشینگ صفحه هشدار قرمز نمایش داده میشود و اتصال قطع میشود.
جدول مقایسه سه نرمافزار برتر ضد فیشینگ
| ویژگی | بیتدیفندر توتال سکیوریتی | کسپرسکی پریمیوم | نورتون ۳۶۰ دیلاکس |
|---|---|---|---|
| نرخ تشخیص فیشینگ در آزمایشهای مستقل | بسیار بالا | بسیار بالا | بالا |
| اسکن ایمیل | دارد | دارد (قویتر در اوتلوک) | دارد |
| مرورگر امن پرداخت | دارد | دارد | ندارد (بهجای آن رتبهبندی نتایج جستجو) |
| مدیریت رمز عبور همراه | محدود | محدود | کامل |
| VPN همراه | محدود (حجم پایین در نسخه پایه) | محدود | نامحدود در نسخه دیلاکس |
| تأثیر بر سرعت سیستم | کم | کم | متوسط |
| مناسب برای | کاربرانی که پرداخت آنلاین زیاد دارند | کاربرانی که ایمیل زیاد دریافت میکنند | کاربرانی که جستجوی وب زیاد انجام میدهند |
گزینههای رایگان برای کسانی که بودجه محدود دارند
نرمافزارهای معرفیشده در بخش قبل همگی نسخه پولی دارند، اما برای کاربرانی که فعلاً امکان خرید اشتراک ندارند هم راهحلهای قابلقبولی وجود دارد.
مرورگرهای گوگل کروم و مایکروسافت اج بهصورت پیشفرض یک سامانه محافظتی به نام «مرور ایمن» (Safe Browsing) دارند که بسیاری از سایتهای فیشینگ شناختهشده را مسدود میکند؛ کافی است در تنظیمات مرورگر این گزینه روی حالت «حفاظت پیشرفته» تنظیم شود.
نسخه رایگان نرمافزار «ملور بایتس» (Malwarebytes Free) هم یک ابزار اسکن مکمل خوب است، هرچند حفاظت لحظهای آن محدودتر از نسخه پولی است. برای ایمیل هم جیمیل و آوتلوک فیلترهای داخلی قدرتمندی برای تشخیص پیامهای فیشینگ دارند که معمولاً بهصورت خودکار فعال هستند و نیازی به تنظیم اضافه ندارند. این گزینههای رایگان جایگزین کامل یک نرمافزار امنیتی جامع نیستند، اما برای شروع و کاهش ریسک اولیه کافی هستند.
نکات تکمیلی که نرمافزار بهتنهایی جای آن را پر نمیکند
هیچ نرمافزاری صددرصد کامل نیست و بخشی از حفاظت به رفتار خود کاربر بستگی دارد.
نکات سریع برای افزایش امنیت در کنار نرمافزار:
- همیشه آدرس دقیق سایت را قبل از وارد کردن رمز عبور بررسی کنید، حتی اگر نرمافزار هشداری نداده باشد.
- برای حسابهای مهم مانند بانک و ایمیل، احراز هویت دو مرحلهای (که به آن تأیید دومرحلهای هم گفته میشود) را فعال کنید.
- روی لینک پیامکهای ناشناس که وعده جایزه یا تخفیف میدهند کلیک نکنید، حتی اگر شماره فرستنده شبیه شمارههای رسمی باشد.
- مرورگر و سیستمعامل را همیشه بهروز نگه دارید، چون بسیاری از حملات فیشینگ از حفرههای امنیتی مرورگرهای قدیمی استفاده میکنند.
- در محیط کاری، پیش از کلیک روی لینک ایمیلهای اداری، فرستنده را با یک تماس یا پیام جداگانه تأیید کنید.
اشتباهات رایجی که باعث بیاثر شدن نرمافزار ضد فیشینگ میشود
بسیاری از کاربران نرمافزار امنیتی نصب میکنند اما همچنان قربانی فیشینگ میشوند، دلیل آن معمولاً یکی از موارد زیر است: غیرفعال کردن موقت آنتیویروس برای نصب یک برنامه ناشناس و فراموش کردن روشن کردن دوباره آن، نادیده گرفتن هشدار مرورگر و ادامه دادن دستی به سایت مسدودشده، استفاده از نسخه رایگان نرمافزار که ماژول کامل ضد فیشینگ در آن فعال نیست، و باز نکردن بهروزرسانیهای خودکار نرمافزار به مدت طولانی. هر کدام از این رفتارها عملاً لایه حفاظتی نرمافزار را دور میزند، پس صرف نصب کافی نیست و باید تنظیمات آن بهطور کامل فعال بماند.
اگر قربانی فیشینگ شدید چه کار کنید
حتی با بهترین نرمافزار هم ممکن است یک بار فریب بخورید، پس دانستن مراحل واکنش فوری اهمیت زیادی دارد.
مراحل فوری بعد از کلیک روی لینک مشکوک یا وارد کردن اطلاعات:
- بلافاصله رمز عبور همان حساب و هر حساب دیگری که از رمز مشابه استفاده میکند را تغییر دهید.
- اگر اطلاعات کارت بانکی وارد شده، فوراً با پشتیبانی بانک تماس بگیرید و کارت را مسدود یا رمز پویا را غیرفعال کنید.
- یک اسکن کامل با نرمافزار امنیتی نصبشده انجام دهید تا از نبود بدافزار جانبی مطمئن شوید.
- وارد سیستم مدیریت جلسات (Active Sessions) حسابهای مهم مثل ایمیل و شبکههای اجتماعی شوید و دستگاههای ناشناس را خارج کنید.
- در صورت آسیب مالی، مورد را به پلیس فتا گزارش دهید تا در پیگیریهای احتمالی ثبت شود.
هر سه نرمافزار معرفیشده یعنی بیتدیفندر، کسپرسکی و نورتون، در آزمایشهای مستقل عملکرد قوی در برابر فیشینگ دارند و انتخاب نهایی بیشتر به سبک استفاده شما بستگی دارد: اگر خرید و پرداخت آنلاین زیاد انجام میدهید، بیتدیفندر یا کسپرسکی با ماژول مرورگر امن پرداخت گزینه بهتری است؛ اگر بیشتر وقت خود را در جستجوی وب و مرور سایتهای جدید میگذرانید، رتبهبندی نتایج جستجوی نورتون کمک بیشتری میکند.